ساعت هوشمند سردار جلالی، دوباره بحث حفاظت اطلاعات مقامات ارشد را به میان کشید
پدافند غیرهوشمندِ غیرعامل!
نهال فرخی
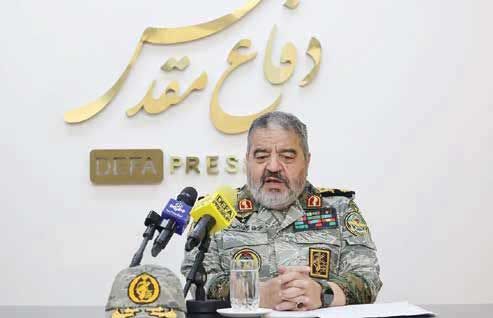
تصویر یک ساعت هوشمند روی مچ غلامرضا جلالی شاید در شرایط دیگری چیزی بیش از یک عکس معمولی نبود؛ اما وقتی صاحب ساعت، رئیس سازمان پدافند غیرعامل باشد، همان تصویر ساده به یک پرسش امنیتی تبدیل میشود. پرسشی که پاسخ جلالی نهتنها آن را تمام نکرد، بلکه ابعاد تازهای به آن داد که «شما تلویزیون منزلتان هوشمند نیست؟»
ماجرا با انتشار تصویری از حضور غلامرضا جلالی، رئیس سازمان پدافند غیرعامل، در خبرگزاری دفاع مقدس آغاز شد؛ تصویری که در آن ساعتی هوشمند روی مچ او دیده میشد. انتشار عکس خیلی زود با این پرسش همراه شد که استفاده یک مقام ارشد نظامی و امنیتی از ابزار هوشمندی که بسته به مدل و تنظیمات میتواند قابلیتهایی مانند اتصال به تلفن همراه، بلوتوث، اینترنت، ثبت دادههای حرکتی و موقعیتیابی داشته باشد، تا چه اندازه با اصول حفاظت اطلاعات سازگار است. اما آن چه یک عکس را به جنجالی سیاسی و امنیتی تبدیل کرد، واکنش خود جلالی بود.
او در پاسخ به پرسش درباره ساعت هوشمند، از منتقدان پرسید آیا در خانه تلویزیون هوشمند ندارند و سپس با اشاره به اینکه اکنون هواپیماها پرواز میکنند، میان وضعیت جنگی و شرایط فعلی تفاوت گذاشت و اذعان کرد که این روزها در شرایط صلح هستیم! همین پاسخ، پرسشی مهمتر از نوع و مارک ساعت ایجاد کرد: آیا قواعد حفاظت اطلاعات برای یک شهروند عادی و رئیس سازمان پدافند غیرعامل یکسان است؟ و مهمتر از آن، آیا مخاطرات ابزارهای هوشمند فقط از لحظه آغاز جنگ فعال میشوند؟
سه ساعت و یک پرسش امنیتی
در همین حال علی قلهکی، فعال رسانهای اصولگرا، ماجرا را یک گام جلوتر برد. او با انتشار تصاویری تأکید کرد استفاده از ساعت هوشمند محدود به جلالی نیست و علی شمخانی و سردار فرحی نیز در تصاویری با ساعت هوشمند دیده شدهاند و انتشار این تصاویر در چند رسانه نیز بازتاب یافت. قلهکی نوشت: «استفاده مدیران ارشد امنیتی-نظامی کشور از ساعتهای هوشمند عجیب است» و استدلال کرد در شرایطی که اسرائیل دشمن اصلی ایران محسوب میشود، کوچکترین لغزش امنیتی میتواند مورد بهرهبرداری قرار گیرد.
بخش مهمتر نوشته او اما انتقاد از پاسخ جلالی بود. به اعتقاد قلهکی، مقایسه تلویزیون هوشمند یک شهروند با ابزار هوشمند همراه یک مقام ارشد امنیتی، تفاوت موقعیت این دو را نادیده میگیرد.
اهمیت ماجرای ساعت هوشمند جلالی با نگاه به شرح وظایف سازمان پدافند غیرعامل بیشتر میشود. براساس اساسنامه مصوب این سازمان، از وظایف آن «تبیین و برآورد تهدیدات دشمن»، استخراج آسیبپذیری زیرساختهای حیاتی و حساس، تحلیل خطرپذیری و پیامد تهدیدها و تدوین و نظارت بر اجرای مقررات، استانداردها و دستورالعملهای عمومی و تخصصی پدافند غیرعامل است
او از این هم فراتر رفت و گفت: «همین سهلاندیشیها» در موفقیت اسرائیل و آمریکا در ترور مقامهای ایرانی طی جنگهای اخیر نقش داشته است.
این بخش از سخنان قلهکی، البته یک ادعا است و تاکنون سند مستقلی که نشان دهد ساعت هوشمند این افراد یا ابزار مشخصی از این جنس عامل شناسایی یا ترور مقامهای مورد اشاره بوده، منتشر نشده و بنابراین نمیتوان از وجود ساعت هوشمند روی مچ یک مقام، رابطهای مستقیم میان آن وسیله و یک عملیات اطلاعاتی یا ترور نتیجه گرفت. اما اثبات نشدن چنین رابطهای، اصل پرسش درباره مخاطرات امنیتی ابزارهای هوشمند را از میان نمیبرد.
جلالی علیه جلالی؛ هشدار 11 سال قبل
جالب این که جدیترین منتقد استفاده مسئولان از ابزارهای هوشمند را لازم نیست در میان کارشناسان امنیت سایبری پیدا کرد؛ خود غلامرضا جلالی سالها قبل چنین هشداری داده بود.
۲۳ خرداد ۱۳۹۴، رئیس سازمان پدافند غیرعامل در یک نشست خبری اعلام کرد این سازمان دستورالعملی درباره استفاده مسئولان از گوشیهای هوشمند تهیه کرده است.
جلالی گفته بود «ما دستورالعملی تهیه کردهایم برای این که مسئولانی که به اطلاعات طبقهبندیشده دسترسی دارند، علیالقاعده مجاز نباشند از گوشیهای هوشمند استفاده کنند». وی افزوده بود که حتیالامکان این مسئولان باید برای امور اداری از گوشیهای غیرهوشمند استفاده کنند و استدلال او نیز دقیقاً امنیت اطلاعات بود.
جلالی همان زمان هشدار داده بود شبکههای اجتماعی و ابزارهای هوشمند میتوانند موجب قرار گرفتن بخشی از اطلاعات کاربران در اختیار شرکتها و کشورهای سازنده شوند و تأکید کرده بود اطلاعات حساس نباید روی این دستگاهها قرار گیرد. این فقط یک هشدار متعلق به 11 سال پیش هم نیست. تیرماه ۱۴۰۴ و پس از جنگ 12 روزه نیز اظهاراتی از جلالی منتشر شد که در آن گوشیهای هوشمند دارای «حداقل ۱۸ آسیبپذیری مهم» توصیف شدند.
او به دسترسی نرمافزارها به اطلاعاتی مانند دفترچه تلفن، تصاویر و موقعیت جغرافیایی اشاره کرد و گفت این دادهها با فناوریهای دادهکاوی و هوش مصنوعی قابلبهرهبرداریاند. نتیجهگیری خود جلالی روشن بود و به مسئولان و تیمهای حفاظتی توصیه شد از گوشی هوشمند استفاده نکنند یا استفادهای کاملاً کنترلشده داشته باشند.
اما حالا کنار هم گذاشتن این تصاویر کمی دشوار است و از جلالی سال ۱۳۹۴ که از محدودیت گوشی هوشمند برای دارندگان اطلاعات طبقهبندیشده سخن میگوید؛ تا جلالی سال ۱۴۰۴ که عدم استفاده مسئولان و تیمهای حفاظتی از گوشی هوشمند را اقدامی ضروری در برابر تهدید سایبری میخواند؛ و جلالی سال ۱۴۰۵ که در برابر پرسش درباره ساعت هوشمند خود میپرسد که «تلویزیون منزلتان هوشمند نیست؟»؛ بالاخره کدام یکی واقعی است؟
خطر فقط وقتی است که جنگ شروع میشود!؟
اما دومین بخش قابل تأمل پاسخ رئیس سازمان پدافند غیرعامل، تفکیک شرایط جنگی از وضعیت فعلی است. مساله اینجاست که منطق حفاظت اطلاعات الزاماً از روز آغاز جنگ شروع نمیشود. جمعآوری اطلاعات درباره یک هدف، شناسایی محلهای پرتردد، الگوی رفتوآمد و ارتباطات میتواند مدتها پیش از عملیات صورت گیرد.
نمونهای شناختهشده از این نگرانی در سال ۲۰۱۸ رخ داد. پس از آن که دادههای یک اپلیکیشن ورزشی و نقشه فعالیت کاربران آن نگرانیهایی درباره آشکار شدن محل و الگوی فعالیت نیروهای نظامی آمریکا ایجاد کرد، وزارت دفاع آمریکا استفاده از قابلیتهای موقعیتیابی دستگاهها و اپلیکیشنها را در مناطق عملیاتی ممنوع کرد. پنتاگون صریحاً اعلام کرد دستگاههای دارای قابلیت مکانیابی میتوانند اطلاعات شخصی، موقعیت، عادات و حتی شمار نیروها را آشکار کنند و حتی در فضاهای امن داخل پنتاگون نیز مقررات جداگانهای برای دستگاههایی که قابلیت ذخیره، انتقال یا ضبط داده دارند وضع شده است.
این البته به معنای یکسان بودن مقررات ایران و آمریکا نیست؛ مقایسه فقط نشان میدهد نگرانی درباره ابزارهای پوشیدنی هوشمند در محیطهای نظامی یک بحث فرضی یا صرفاً رسانهای نیست. بنابراین سؤال درباره ساعت جلالی الزاماً این نیست که «آیا این ساعت جاسوسی کرده است؟»؛ سؤال درست این است که پروتکل امنیتی استفاده از چنین ابزاری برای مقام دارای موقعیت حساس چیست و آیا رعایت شده است؟
امروز، وقتی پرسش به خود رئیس سازمان رسیده، پاسخ «مگر تلویزیون خانه شما هوشمند نیست؟» دیگر کافی به نظر نمیرسد چراکه پرسش اصلی نه درباره تلویزیون خانه مردم است، نه درباره برند ساعت رئیس پدافند و نه حتی درباره یک عکس خبرساز؛ پرسش درباره فاصله میان قواعدی است که برای امنیت کشور نوشته میشوند و قواعدی که صاحبان مسئولیت امنیتی برای خود اجرا میکنند
وقتی مسئول تدوین قواعد، خودش موضوع سؤال میشود
اهمیت ماجرا با نگاه به شرح وظایف سازمان پدافند غیرعامل بیشتر میشود. براساس اساسنامه مصوب این سازمان، از وظایف آن «تبیین و برآورد تهدیدات دشمن»، استخراج آسیبپذیری زیرساختهای حیاتی و حساس، تحلیل خطرپذیری و پیامد تهدیدها و تدوین و نظارت بر اجرای مقررات، استانداردها و دستورالعملهای عمومی و تخصصی پدافند غیرعامل است. اساسنامه همچنین صریحا «رصد و پایش تهدیدات نوین دشمن» و مدیریت پیشگیرانه را در مأموریت سازمان قرار داده است. یعنی سازمانی که رئیس آن اکنون در مرکز بحث ساعت هوشمند قرار گرفته، اساساً یکی از نهادهایی است که باید آسیبپذیریهای جدید را پیش از تبدیل شدن به بحران شناسایی کند.
این همان پرسشی است که پیشتر نیز درباره عملکرد سازمان مطرح شده بود. پدافند غیرعامل ساختاری گسترده با قرارگاهها و حوزههای تخصصی، از جمله حوزه سایبری دارد و مأموریت آن صرفاً واکنش بعد از وقوع حادثه نیست؛ پیشگیری و کاهش آسیبپذیری بخش اصلی فلسفه وجودی آن است.
کما این که پس از جنگ 12 روزه در خرداد سال گذشته نیز درباره عملکرد این سازمان پرسشهایی درباره نسبت این مأموریت گسترده با حملات سایبری و آسیبهایی که طی سالهای گذشته متوجه زیرساختهای کشور شده، مطرح شده بود؛ سوالاتی که از حملات به سامانههای دولتی و جایگاههای سوخت تا نفوذ به پایگاههای داده و زیرساختهای شهری را دربرمیگرفت.
حالا یک ساعت هوشمند، همان پرسش قدیمی را در ابعادی کوچکتر اما نمادین دوباره مطرح کرده که چگونه نهادی که باید آسیبپذیری دیگران را ببیند، آسیبپذیری احتمالی خودش را مدیریت میکند؟
مسأله تنها یک ساعت نیست
ماجرای اخیر را میتوان با شوخی درباره «تلویزیون هوشمند» تمام کرد؛ اما چنین رویکردی شاید اصل مسئله را پنهان کند.
بحث بر سر ممنوعیت عمومی فناوری نیست. همان جلالی سالها قبل نیز گفته بود استفاده از فناوری باید «هوشمندانه» باشد و مساله درباره تفاوت سطح دسترسی، اهمیت اطلاعات و میزان تهدید است.
شهروندی که ساعت هوشمند میبندد با رئیس نهادی که به اطلاعات حساس دسترسی دارد و مأمور رصد تهدیدات امنیتی است، در یک سطح از خطر قرار ندارد.
همانگونه که مقررات حفاظت اطلاعات برای ورود یک تلفن همراه به یک مرکز حساس با ورود همان تلفن به خانه یک شهروند یکسان نیست.از این منظر، پاسخ جلالی به جای بستن پرونده، چند سؤال تازه ایجاد کرده که آیا دستورالعملی مشخص درباره استفاده مقامات ارشد نظامی و امنیتی از ساعتهای هوشمند وجود دارد و اگر وجود دارد، چه کسانی مشمول آن هستند؟ آیا تفاوتی میان زمان جنگ و صلح در این مقررات وجود دارد و اگر چنین ابزارهایی در شرایط عادی مجازند، با چه تنظیمات و محدودیتهایی؟
این پرسشها بعد از جنگهای اخیر اهمیت بیشتری پیدا کردهاند. ادعاهای فراوانی درباره ابعاد نفوذ اطلاعاتی اسرائیل در ایران مطرح شده و عملیاتهای دقیق علیه برخی اهداف حساس، خود به بحث گستردهای درباره حفاظت اطلاعات منجر شده اما تعیین این که هر عملیات مشخص با کدام شیوه اطلاعاتی انجام شده، نیازمند تحقیقات مستند است و نمیتوان هر رخنهای را به تلفن یا ساعت هوشمند نسبت داد.
قلهکی نیز در نوشته اخیر خود از ضرورت نوعی «کمیته وینوگراد» سخن گفته؛ اشارهای به کمیسیون تحقیق اسرائیل پس از جنگ ۲۰۰۶ لبنان که مأمور بررسی نحوه تصمیمگیری و عملکرد ساختارهای سیاسی و نظامی شد. فارغ از این قیاس، پرسش مطرحشده قابل توجه است که پس از تجربه جنگها و ضربههای امنیتی، آیا سازوکار مستقلی برای بررسی آسیبپذیریها، خطاهای حفاظتی و بهروزرسانی قواعد امنیتی شکل گرفته است؟
ساعت روی مچ رئیس پدافند غیرعامل شاید هیچ نقشی در هیچ رخداد امنیتی نداشته باشد. ممکن است تنظیمات آن محدود شده باشد، ممکن است برخی قابلیتهای ارتباطیاش غیرفعال باشد و حتی مدل دقیق آن هنوز نیازمند بررسی باشد و هیچیک از این موارد را نمیتوان از روی یک عکس تعیین کرد. اما جنجال ساعت یک فایده داشته که دوباره مسالهای را مقابل ساختار امنیتی کشور گذاشته که خود غلامرضا جلالی دستکم از سال ۱۳۹۴ درباره آن هشدار میداد.
چنان که 11 سال پیش گفته شد مسئول دارای اطلاعات طبقهبندیشده نباید مانند یک کاربر عادی با ابزار هوشمند رفتار کند.
سال گذشته نیز دوباره درباره خطر موقعیت جغرافیایی و دادههای ذخیرهشده در گوشیهای هوشمند هشدار داده شد.
امروز، وقتی پرسش به خود رئیس سازمان رسیده، پاسخ «مگر تلویزیون خانه شما هوشمند نیست؟» دیگر کافی به نظر نمیرسد چراکه پرسش اصلی نه درباره تلویزیون خانه مردم است، نه درباره برند ساعت رئیس پدافند و نه حتی درباره یک عکس خبرساز؛ پرسش درباره فاصله میان قواعدی است که برای امنیت کشور نوشته میشوند و قواعدی که صاحبان مسئولیت امنیتی برای خود اجرا میکنند.
دیدگاه تان را بنویسید